08-09-2026
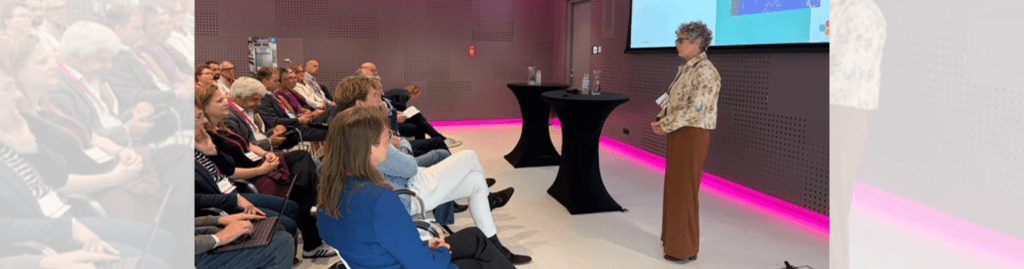
Tijdens de ECP deelnemersspecial op 8 september stond één vraag centraal: hoe blijf je als zorgbestuurder in control in een steeds complexer digitaal landschap? De bijeenkomst werd georganiseerd door ECP | Platform voor de InformatieSamenleving, in samenwerking met de Online Trust Coalitie en Informatieveilig Gedrag in de Zorg. De belangrijkste conclusie van de middag was helder: digitale weerbaarheid is geen IT-vraagstuk, maar een bestuurlijke opgave. De Cyberbeveiligingswet maakt die verantwoordelijkheid bovendien steeds explicieter.
Uit de bijdragen van bestuurders, CISO’s, toezichthouders en experts kwamen vooral twee lessen naar voren.
1. Digitale weerbaarheid vraagt om integrale bestuurlijke regie
Privacy, cybersecurity, continuïteit, sourcing, data, AI en innovatie worden binnen organisaties nog te vaak als afzonderlijke dossiers behandeld. Juist daar zit het risico. Nieuwe ontwikkelingen vragen niet telkens om een nieuw beleidstraject, maar moeten worden bekeken binnen de risico’s en afhankelijkheden die een organisatie al heeft.
Michiel Steltman van de Online Trust Coalitie pleitte daarom voor dezelfde bestuurlijke logica die bij financiën al heel normaal is: criteria stellen, controleren of maatregelen werken en daarover transparant communiceren. Een bestuurder hoeft niet alle techniek te begrijpen, maar moet wel weten welke risico’s de organisatie neemt, waarom die aanvaardbaar zijn en of de beheersing daadwerkelijk werkt.
“De wet van behoud van IT-ellende: in de mooie oplossingen van morgen zitten de problemen van overmorgen al verstopt.”
Daarbij hoort nadrukkelijk ook de keten. Zorginstellingen zijn sterk afhankelijk van leveranciers van EPD’s, laboratoria, cloudvoorzieningen en medische technologie. Een storing of cyberincident bij één leverancier kan daardoor tientallen organisaties tegelijk raken. De Cyberbeveiligingswet onderstreept dat organisaties hun verantwoordelijkheid voor de beveiliging van die keten niet kunnen uitbesteden.
Een certificaat alleen biedt daarbij onvoldoende zekerheid. Belangrijker is de vraag wat daadwerkelijk getest is, welke onderdelen onder een certificering vallen en wat er gebeurt als een essentiële leverancier uitvalt.
“Je kan natuurlijk wel gaan voor de goedkoopste, maar kijk ook hoe die speler in de markt staat en hoe dat hele ecosysteem eruitziet.”
De conclusie: stuur niet op losse normen en systemen, maar op continuïteit van de zorg. Denk vooraf na over scenario’s: wat gebeurt er als internet, telefonie, een cloudomgeving of een belangrijke leverancier uitvalt? En kan de organisatie dan nog veilig zorg verlenen?
2. Techniek alleen maakt een organisatie niet weerbaar
De tweede rode draad was gedrag. Volgens Bettine Pluut heeft 60 tot 70 procent van de incidenten een gedragscomponent. Toch krijgt juist dit onderwerp vaak minder bestuurlijke aandacht dan techniek, procedures en certificeringen.
Bewustwording betekent daarbij meer dan medewerkers een jaarlijkse e-learning laten volgen. Mensen moeten begrijpen wat de gevolgen zijn wanneer het misgaat en zich veilig genoeg voelen om fouten, twijfels en risico’s te bespreken.
“Verplaats je ook eens in die medewerker zelf. Je wilt niet dat jouw medewerker dat overkomt — dat vergeten we gemakkelijk.”
Ook het samenspel tussen bestuurder, CISO en toezichthouder verdient aandacht. Het gesprek loopt nog regelmatig vast doordat de CISO vanuit risico’s en techniek redeneert, terwijl een bestuurder kijkt naar organisatiedoelen, zorgkwaliteit en beschikbare middelen. De oplossing is niet méér rapporteren, maar beter vertalen: welke risico’s raken de zorg, welke keuzes moeten worden gemaakt en waarop kan het bestuur daadwerkelijk sturen?
Een praktijkvoorbeeld van Alerimus maakte duidelijk hoe effectief het kan zijn om risico’s concreet te ervaren. Een red team wist relatief eenvoudig toegang te krijgen tot ruimtes en systemen. Het resultaat was confronterend, maar bracht binnen de hele organisatie het gesprek op gang.
“Er is nog een andere wet waar ik als zorgbestuurder aan moet voldoen: de Wzd — het open deurenbeleid. Dat doen we dus onwijs goed.”
De bredere les: maak informatieveiligheid onderdeel van de normale bedrijfsvoering. Bespreek het structureel in het MT en met de Raad van Toezicht, betrek HR, zorgprofessionals en andere disciplines en oefen met realistische scenario’s. Pas wanneer risico’s, gedrag en continuïteit onderdeel zijn van de reguliere planning- en controlcyclus, kan een bestuurder werkelijk zeggen in control te zijn.
Wat betekent dit voor bestuurders?
Wacht niet op het volgende incident of de volgende nieuwe technologie. Bepaal welke digitale risico’s voor de eigen organisatie echt van belang zijn, bespreek die met de mensen die de zorg leveren én met de experts die de risico’s beheersen, en toets regelmatig of gemaakte afspraken in de praktijk werken.
Of, zoals tijdens de afsluiting werd samengevat: breng het onderwerp in het MT, blijf doorvragen en kijk niet alleen naar vandaag. Wat overmorgen nodig is, bepaalt mede welke keuzes je vandaag moet maken.
Presentaties
Sprekers
 |
 |
 |
 |
| Lies van Gennip | Michiel Steltman | Bettine Pluut |
Wim Hafkamp |
Interactieve dialoog met bestuurders en experts


08-09-2026
14:00 - 17:30
Jaarbeurs Meetup (Beatrixgebouw), Utrecht
Informatieveilig gedrag in de zorg
De zorg digitaliseert steeds meer. Risico’s op datalekken en andere informatie- en privacy fraude groeien daardoor. Veel zorgorganisaties werken actief aan het voldoen aan de NEN 7510 en de AVG. Medewerkers spelen ... + Meer over Informatieveilig gedrag in de zorg